WebShield · Threat Studio en serverless
Threat Studio.En serverless, à l’usage.
WebShield place notre protection contre les menaces devant n’importe quelle app ou API, sans rien à installer ni gateway à opérer. Un WAF avec l’OWASP Core Rule Set, de la réputation IP et le contrôle des bots, chaque décision dans Threat Studio, et une facture qui suit le trafic que vous protégez.
POST /login?user=admin'--
depuis 203.0.113.42 · réseau d’hébergeur
- Réputation IP+40
- Réseau d’hébergeur (ASN)+15
- WAF · OWASP CRS+45
- Bots & crawlers IA—
- CrowdSec—
- Honeypots—
100
score de menace
Rien à opérer
Un service serverless devant n’importe quelle app ou API, où qu’elle tourne. Aucune gateway à installer, exploiter ou dimensionner.
WAF · OWASP Core Rule Set
Injections SQL, cross-site scripting et OWASP Top 10, arrêtés par un WAF natif JVM qui applique l’OWASP Core Rule Set.
Réputation IP
Flux de threat intelligence, CrowdSec et réseaux d’hébergeurs notent chaque appelant avant qu’il n’atteigne votre app.
Bots & crawlers IA
Vérifiez les crawlers qui prétendent être quelqu’un, décidez ce que les crawlers IA peuvent lire, challengez les autres.
Un seul score de menace
Chaque détecteur alimente un score unique, et la réponse est graduée, du simple log au challenge jusqu’au ban.
À l’usage
Les offres suivent vos requêtes protégées et vos événements de sécurité. Démarrez gratuitement, toutes les fonctionnalités dans chaque offre.
Decision fabric
Chaque menace.
Un seul score.
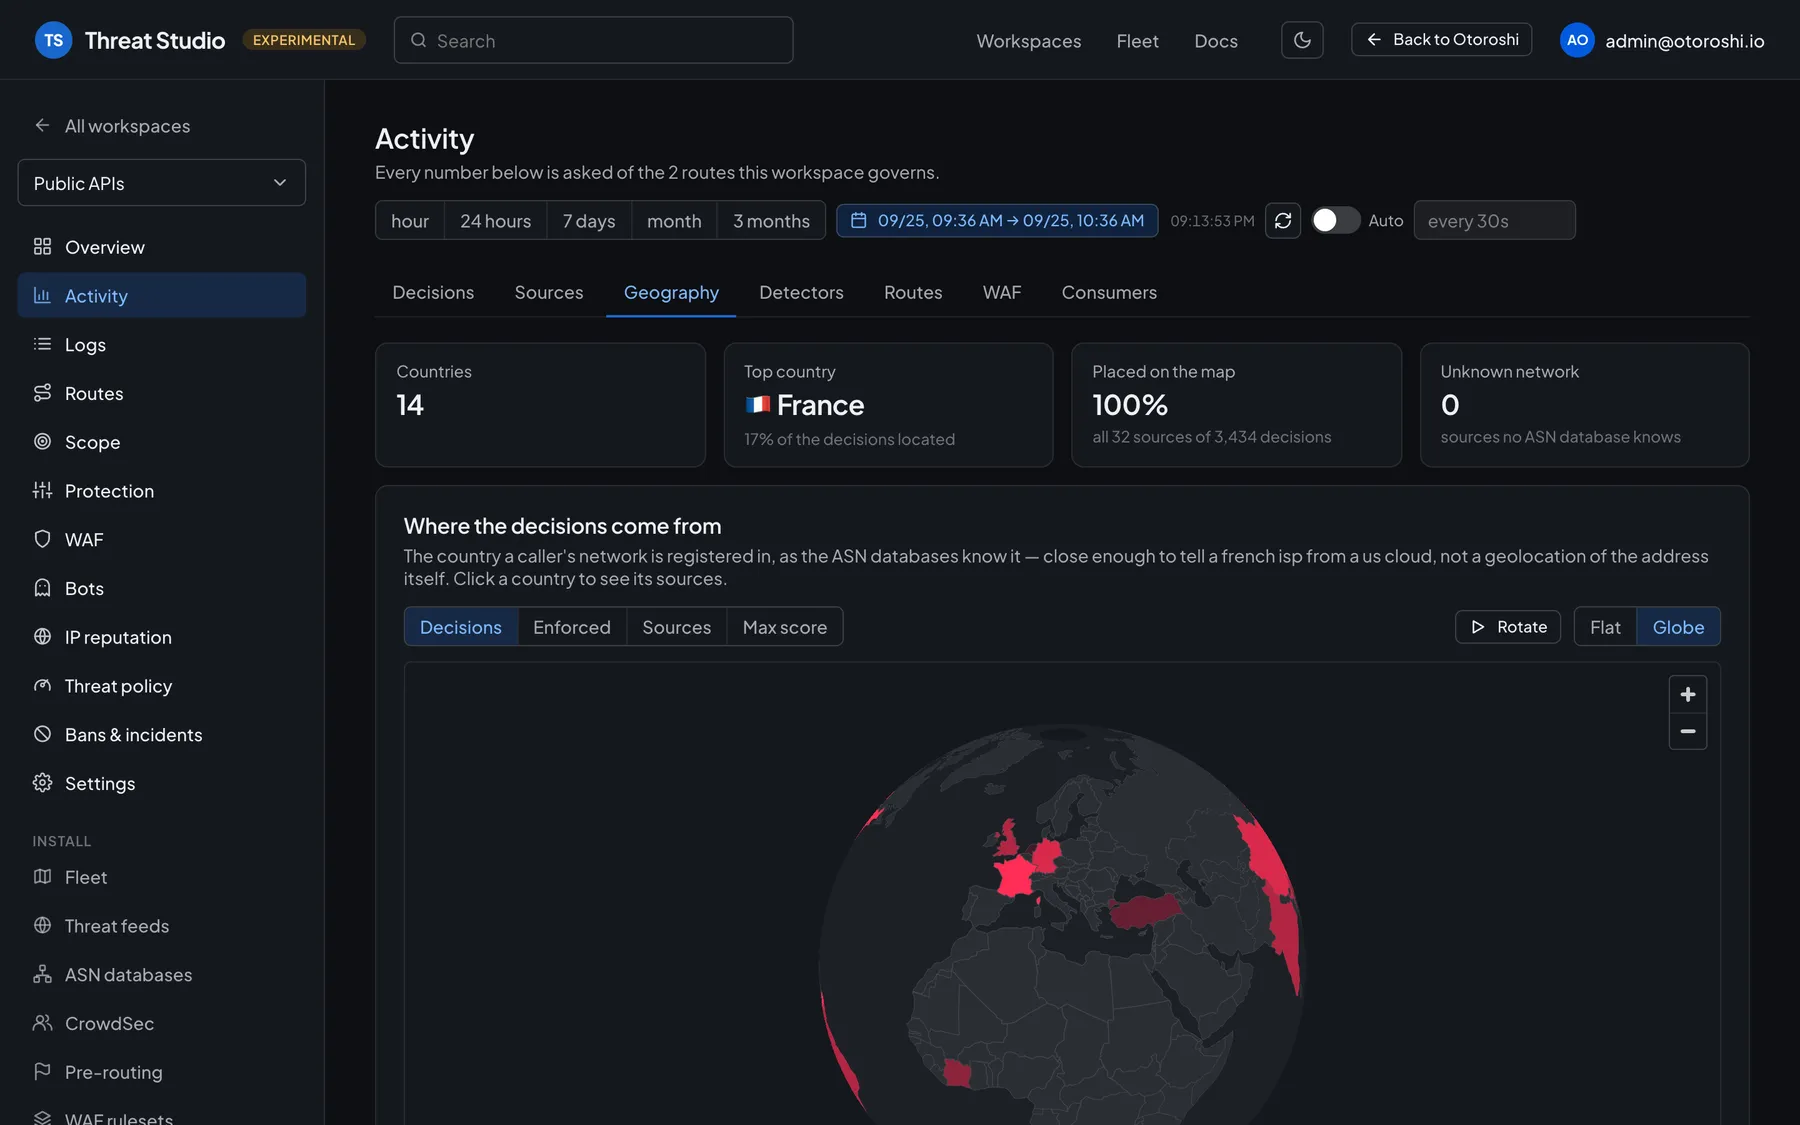
Réputation IP, réseaux d’hébergeurs, WAF, bots et crawlers IA, honeypots : chaque détecteur ajoute son poids au score de menace de la requête. La réponse est graduée : la journaliser, la ralentir, la challenger, la refuser ou bannir l’appelant. Threat Studio montre ce que chaque protection met en place, combien de décisions ont été appliquées ou seulement observées, et quel détecteur a décidé.
- Réputation IP & CrowdSec
- WAF · OWASP CRS
- Bots & crawlers IA
- Réponse graduée, jusqu’au ban
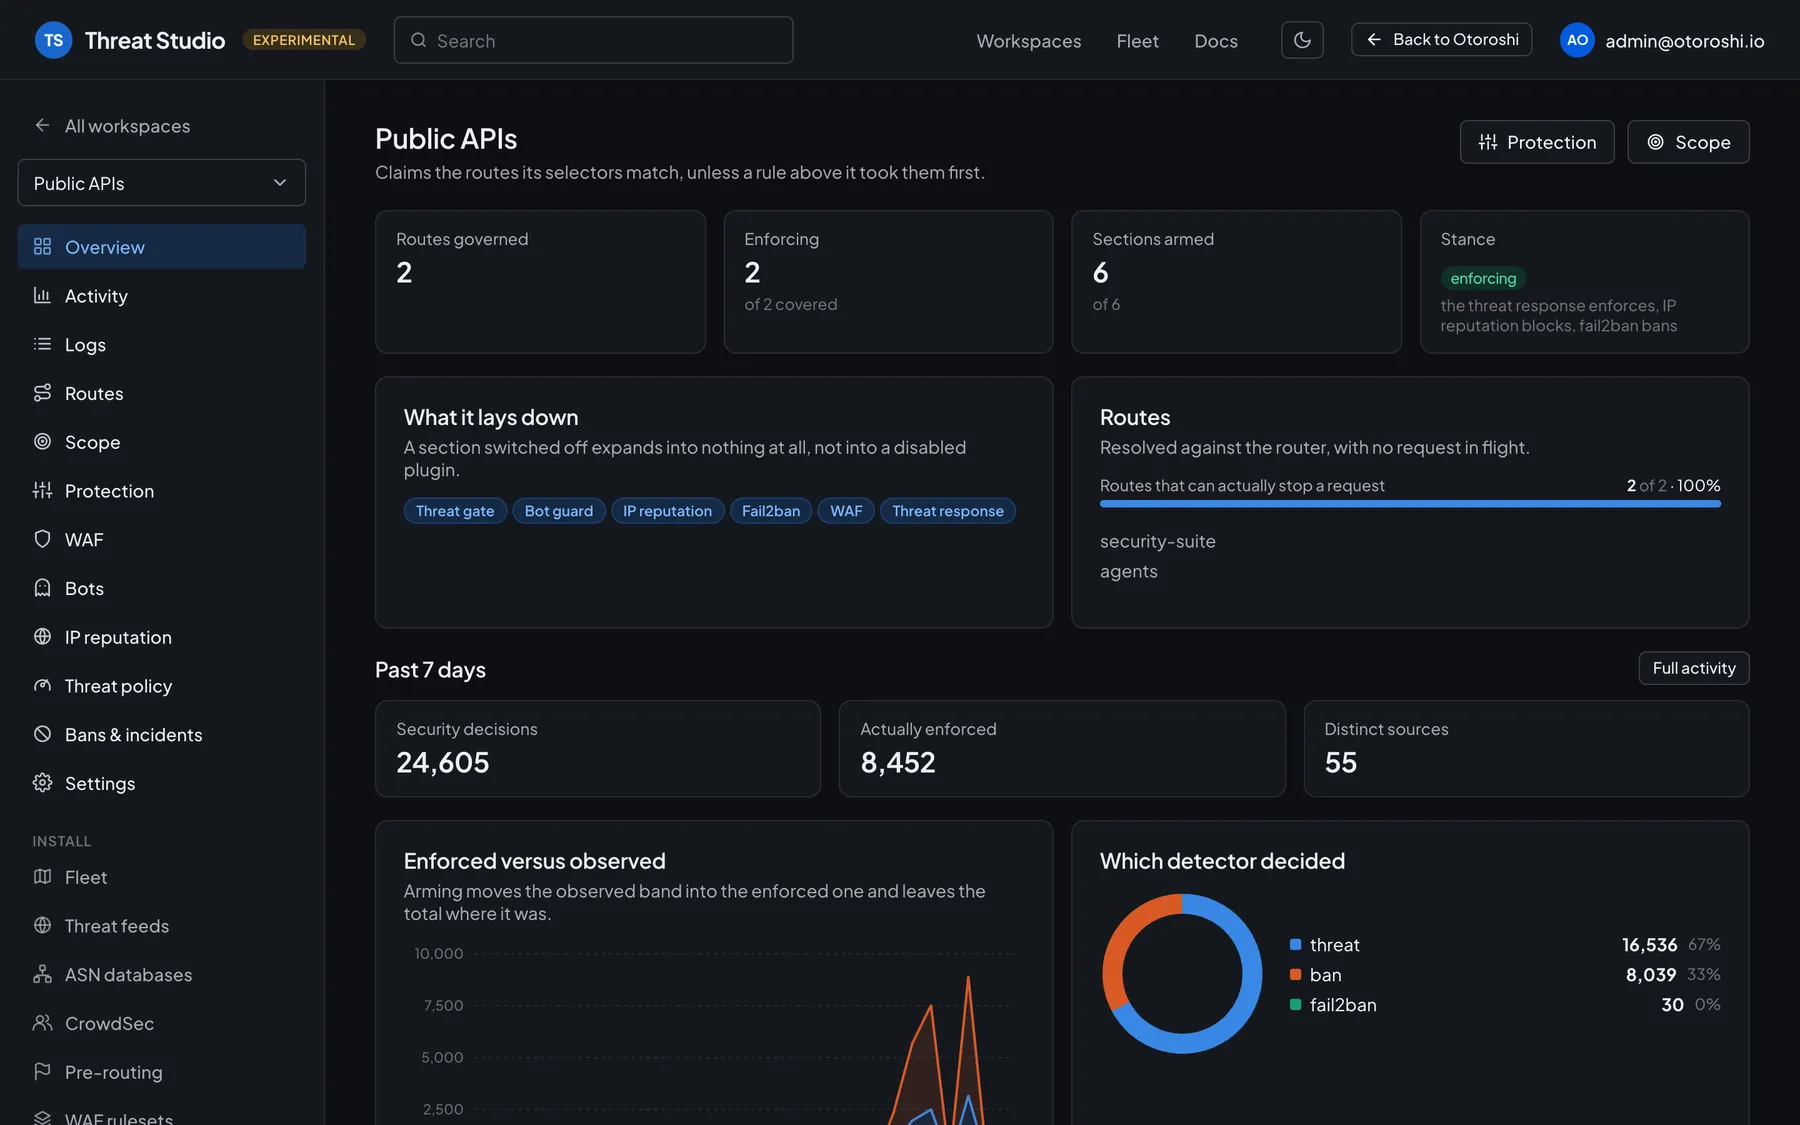
Threat Studio · Protection
Observez d’abord.
Puis armez, un interrupteur à la fois.
La protection de vos apps est une chaîne de sections : threat gate, bot guard, réputation IP, fail2ban, WAF, threat response. Chacune peut tourner en mode monitor ou dry run, en enregistrant ce qu’elle aurait fait, avant d’être armée. Rien ne bloque du trafic légitime par surprise.
- Monitor & dry run
- Armer section par section
- Fail2ban
- Réponse graduée à la menace
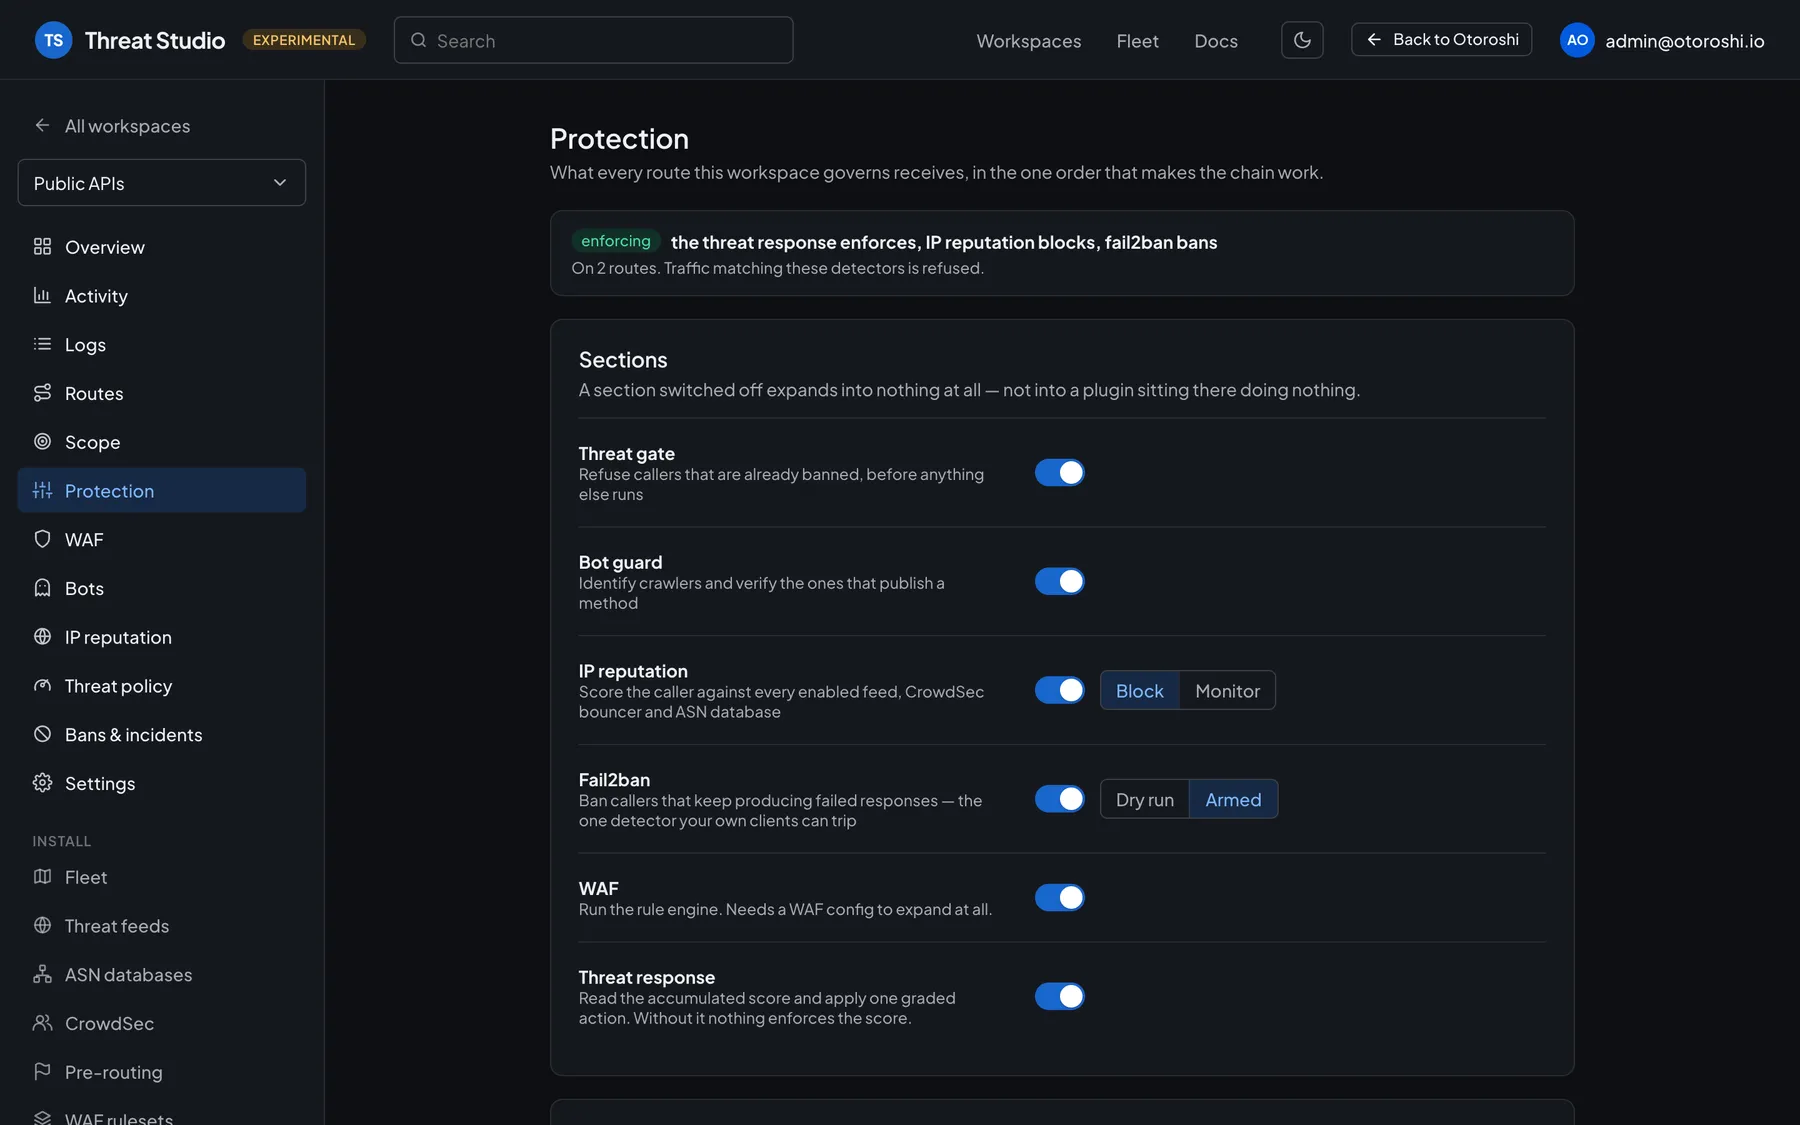
Threat Studio · Tuning du WAF
Moins de faux positifs.
Sans baisser la garde.
Quand une règle se déclenche sur du trafic légitime, l’assistant de tuning montre où, et propose le changement le plus ciblé qui l’arrête : ignorer un argument sur un chemin plutôt que désactiver une règle partout. Chaque proposition dit ce qu’elle arrête et ce qu’elle ne détecte plus.
- L’exclusion la plus ciblée
- Ce qu’elle arrête, ce qu’elle manque
- Mode apprentissage
- Règles et groupes de règles
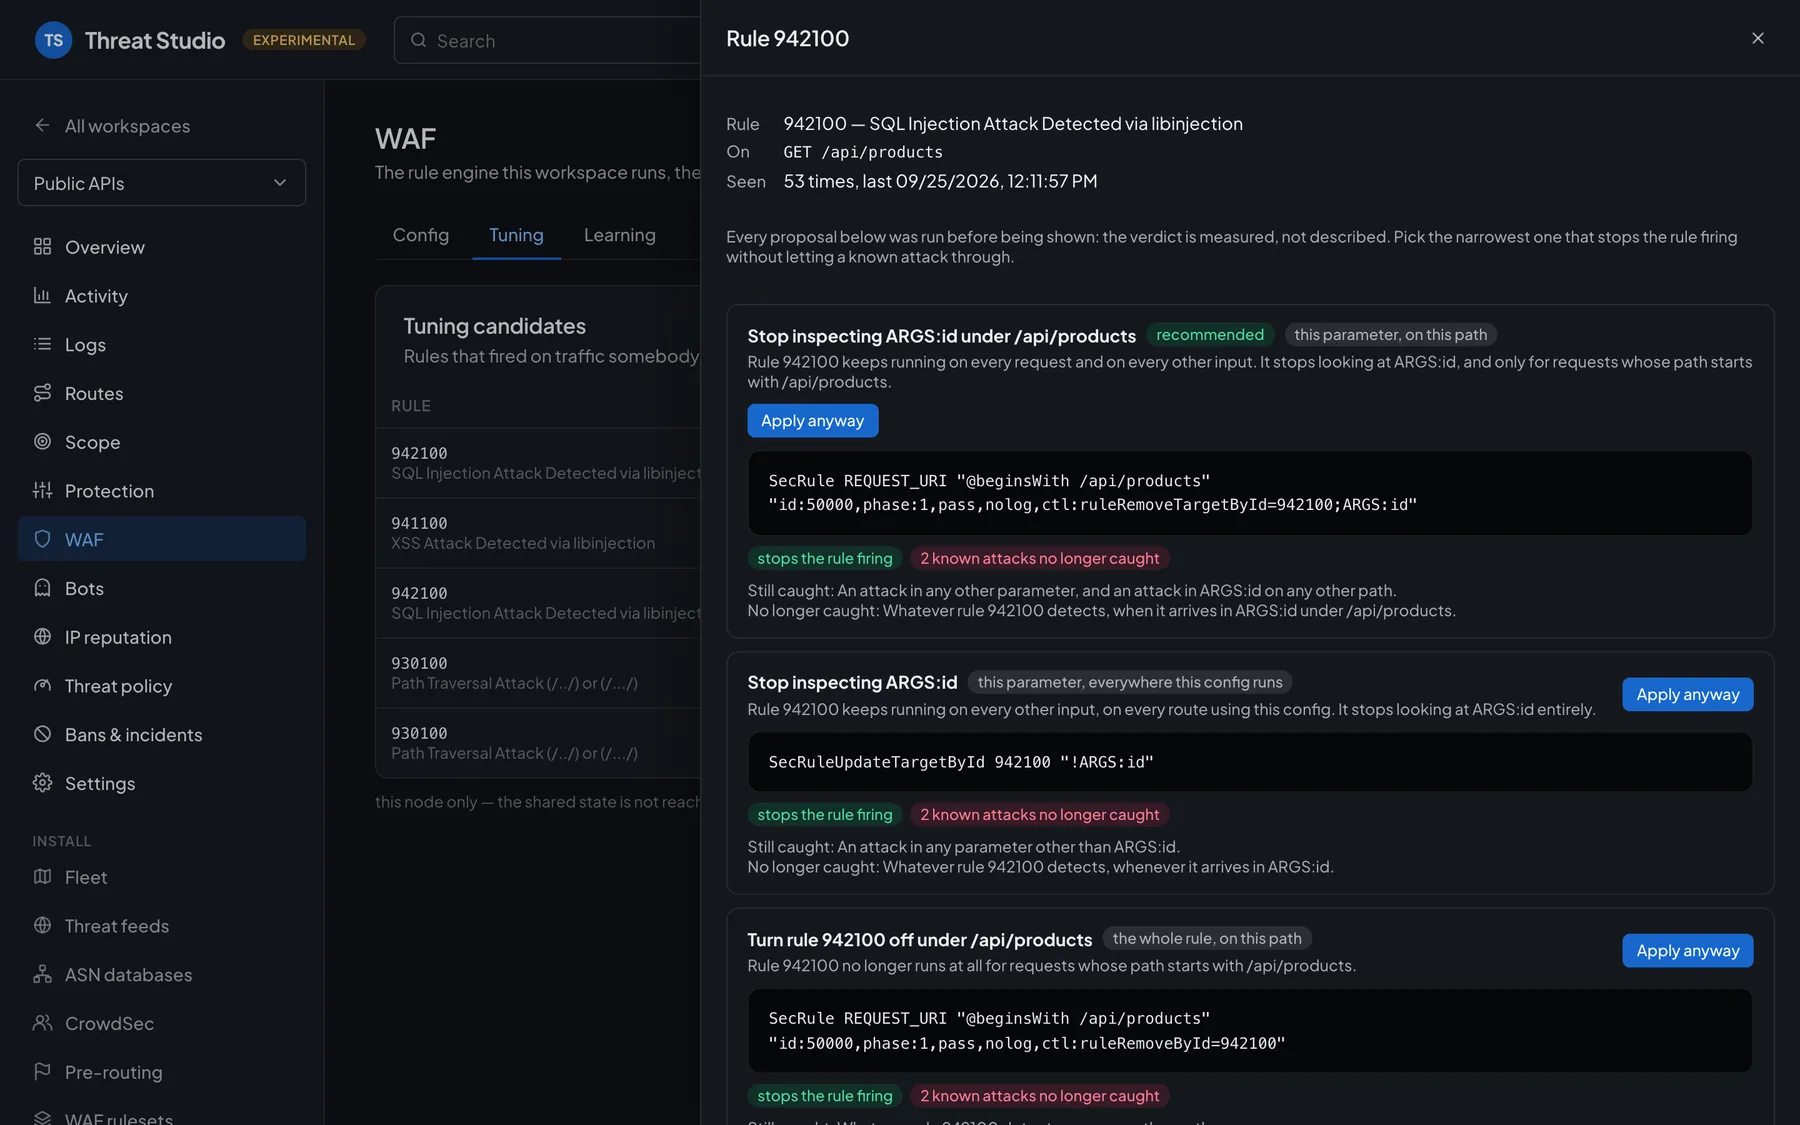
Threat Studio · Activité
Voyez d’où viennent les attaques.
Et ce qui les a arrêtées.
Chaque décision est enregistrée : par action, par détecteur, par route, par source et par pays, appliquée ou seulement observée. Suivez votre trafic dans le temps, ouvrez une décision pour voir les signaux derrière elle, et les incidents qui les regroupent.
- Géographie des décisions
- Appliqué versus observé
- Détecteurs & sources
- Bans & incidents
À votre façon
En serverless, ou sur
votre propre Otoroshi.
Threat Protection
La même protection et Threat Studio sur vos propres clusters Otoroshi, en open source (Apache 2.0).
DécouvrirSur Otoroshi Managed
Un cluster Otoroshi dédié, entièrement managé par ceux qui l’ont écrit, pour vos APIs et leur protection.
DécouvrirThreat Studio Enterprise
Threat Studio pour toute votre organisation : login d’entreprise, rôles sur chaque workspace, journal d’audit.
DécouvrirTarifs
Payez le trafic que vous protégez
Des offres à l’usage, selon les requêtes protégées et les événements de sécurité par mois. Toutes les fonctionnalités de Threat Studio sont incluses dans chaque offre.
Free
0 €/mois
Essayez Threat Studio en serverless sur une première app ou API.
Essayer gratuitement- 1 000 requêtes / mois
- 100 événements / mois
- 1 environnement
Tiger
16,49 €/mois
La protection essentielle pour les startups et les petites équipes, pour leurs premières apps et APIs en production.
S’abonner- 50K requêtes / mois
- 5 000 événements / mois
- 3 environnements
Panda
99,99 €/mois
Les entreprises en croissance qui protègent plus de trafic, avec contrôle des bots et règles ajustées.
S’abonner- 200K requêtes / mois
- 15K événements / mois
- 10 environnements
Bear
399,99 €/mois
Les apps et APIs à fort trafic, avec des politiques adaptées à chaque environnement.
S’abonner- 2M requêtes / mois
- 150K événements / mois
- 50 environnements
Enterprise
Au-delà de 2 millions de requêtes par mois, ou pour des besoins spécifiques. Une offre sur mesure avec un support dédié pour vos applications critiques.
- Requêtes illimitées
- Environnements illimités
- Politiques sur mesure
- Support dédié
Prix HT, par mois.
FAQ
Questions fréquentes
Une autre question ? Parlez-en à notre équipe.
Qu’est-ce que WebShield ?
WebShield, c’est Threat Studio en service serverless. Il place la protection de notre suite Threat Protection (WAF, réputation IP, contrôle des bots, score de menace unique) devant n’importe quelle app ou API, sans gateway à opérer, et vous suivez chaque décision dans Threat Studio.
Comment WebShield est-il facturé ?
À l’usage. Chaque offre inclut un volume de requêtes protégées et d’événements de sécurité par mois, avec toutes les fonctionnalités. Démarrez avec l’offre gratuite, montez en gamme quand votre trafic grandit, ou contactez-nous pour une offre sur mesure.
WebShield ralentit-il mes applications ?
Non. WebShield est conçu pour filtrer efficacement le trafic malveillant, sans ralentir vos applications.
Puis-je tester une protection avant de bloquer quoi que ce soit ?
Oui. Les protections peuvent d’abord tourner en mode monitor ou dry run, pour voir ce qui aurait été bloqué, puis être armées une par une. L’assistant de tuning propose le changement le plus ciblé quand une règle se déclenche sur du trafic légitime.
Puis-je activer ou désactiver des règles WAF spécifiques ?
Oui. Vous pouvez activer, désactiver ou ajuster des règles et des groupes de règles selon les besoins de chaque environnement.
J’ai mon propre Otoroshi. Existe-t-il un équivalent ?
Oui, la suite Threat Protection open source apporte la même protection et Threat Studio à n’importe quel cluster Otoroshi, et Threat Studio Enterprise ouvre le studio à toute votre organisation.
Prêt à construire ?Démarrez en quelques minutes.
Lancez gratuitement un cluster Otoroshi managé ou un projet serverless, ou demandez-nous une démo live de toute la plateforme.