
Extension Otoroshi · Open source
Threat Protection Suite
Un WAF, la réputation IP, le contrôle des bots et une couche de décision unifiée pour Otoroshi.
Un WAF ModSecurity natif JVM avec l’OWASP Core Rule Set, des flux de threat intelligence, CrowdSec, la mitigation des bots et un score de menace unique pour chaque requête — avec Threat Studio, la console sécurité d’Otoroshi.
- Étoiles
- 0
- Langage
- Scala
- Licence
- Apache-2.0
- Dernière mise à jour
- aujourd’hui
# 1. téléchargez le jar de la dernière release
#    https://github.com/cloud-apim/otoroshi-waf-extension/releases/latest
# 2. démarrez Otoroshi avec l’extension dans le classpath
java -cp "./otoroshi-waf-extension.jar:./otoroshi.jar" \
  -Dotoroshi.storage=file \
  play.core.server.ProdServerStart
Fonctionnalités
Ce qu’il y a dedans
WAF natif JVM
Règles ModSecurity SecLang avec l’OWASP Core Rule Set embarqué, analyse des fichiers uploadés, flux de règles signés et virtual patches.
Réputation IP
Flux de threat intelligence sélectionnés, CrowdSec dans les deux sens, classification des ASN et géolocalisation.
Un seul score de menace
Chaque détecteur alimente un score commun, et la réponse est graduée — log, challenge, throttling, tarpit, refus ou ban.
Bans sur tout le cluster
Bans, fail2ban distribué et incidents corrélés, partagés par tous les nœuds du cluster.
Bots & crawlers IA
Challenge proof-of-work, backends CAPTCHA, crawlers vérifiés, politique dédiée aux crawlers IA avec génération de robots.txt et llms.txt, honeypots.
Sécurité des API
Application des contrats OpenAPI, garde-fous comportementaux (login, trafic, BOLA), prévention des fuites d’erreurs et masquage des données sensibles.
Alertes & SIEM
Slack, Teams, PagerDuty, webhooks et événements OCSF pour votre SIEM.
Dry run d’abord, puis armé
Tout démarre en dry run. Un mode apprentissage et un assistant de réglage des faux positifs vous aident à armer vos protections en toute confiance.
Threat Studio
La console sécurité d’Otoroshi, avec posture des routes, incidents, analytics et vues de flotte.
Couche de décision
Chaque menace.
Un seul score.
Le chemin le plus rapide vers une configuration correcte, c’est le plugin preset : un seul emplacement sur une route, qui se déploie en toute la chaîne de détection, dans l’ordre qui la fait fonctionner. Créez une threat policy (elle démarre en dry run), une configuration WAF qui importe le Core Rule Set, un flux de menaces — puis analysez les événements pendant une semaine et armez les protections une par une.
POST /login?user=admin'--
depuis 203.0.113.42 · réseau d’hébergeur
- Réputation IP+40
- Réseau d’hébergeur (ASN)+15
- WAF · OWASP CRS+45
- Bots & crawlers IA—
- CrowdSec—
- Honeypots—
100
score de menace
Threat Studio
La console sécurité
d’Otoroshi.
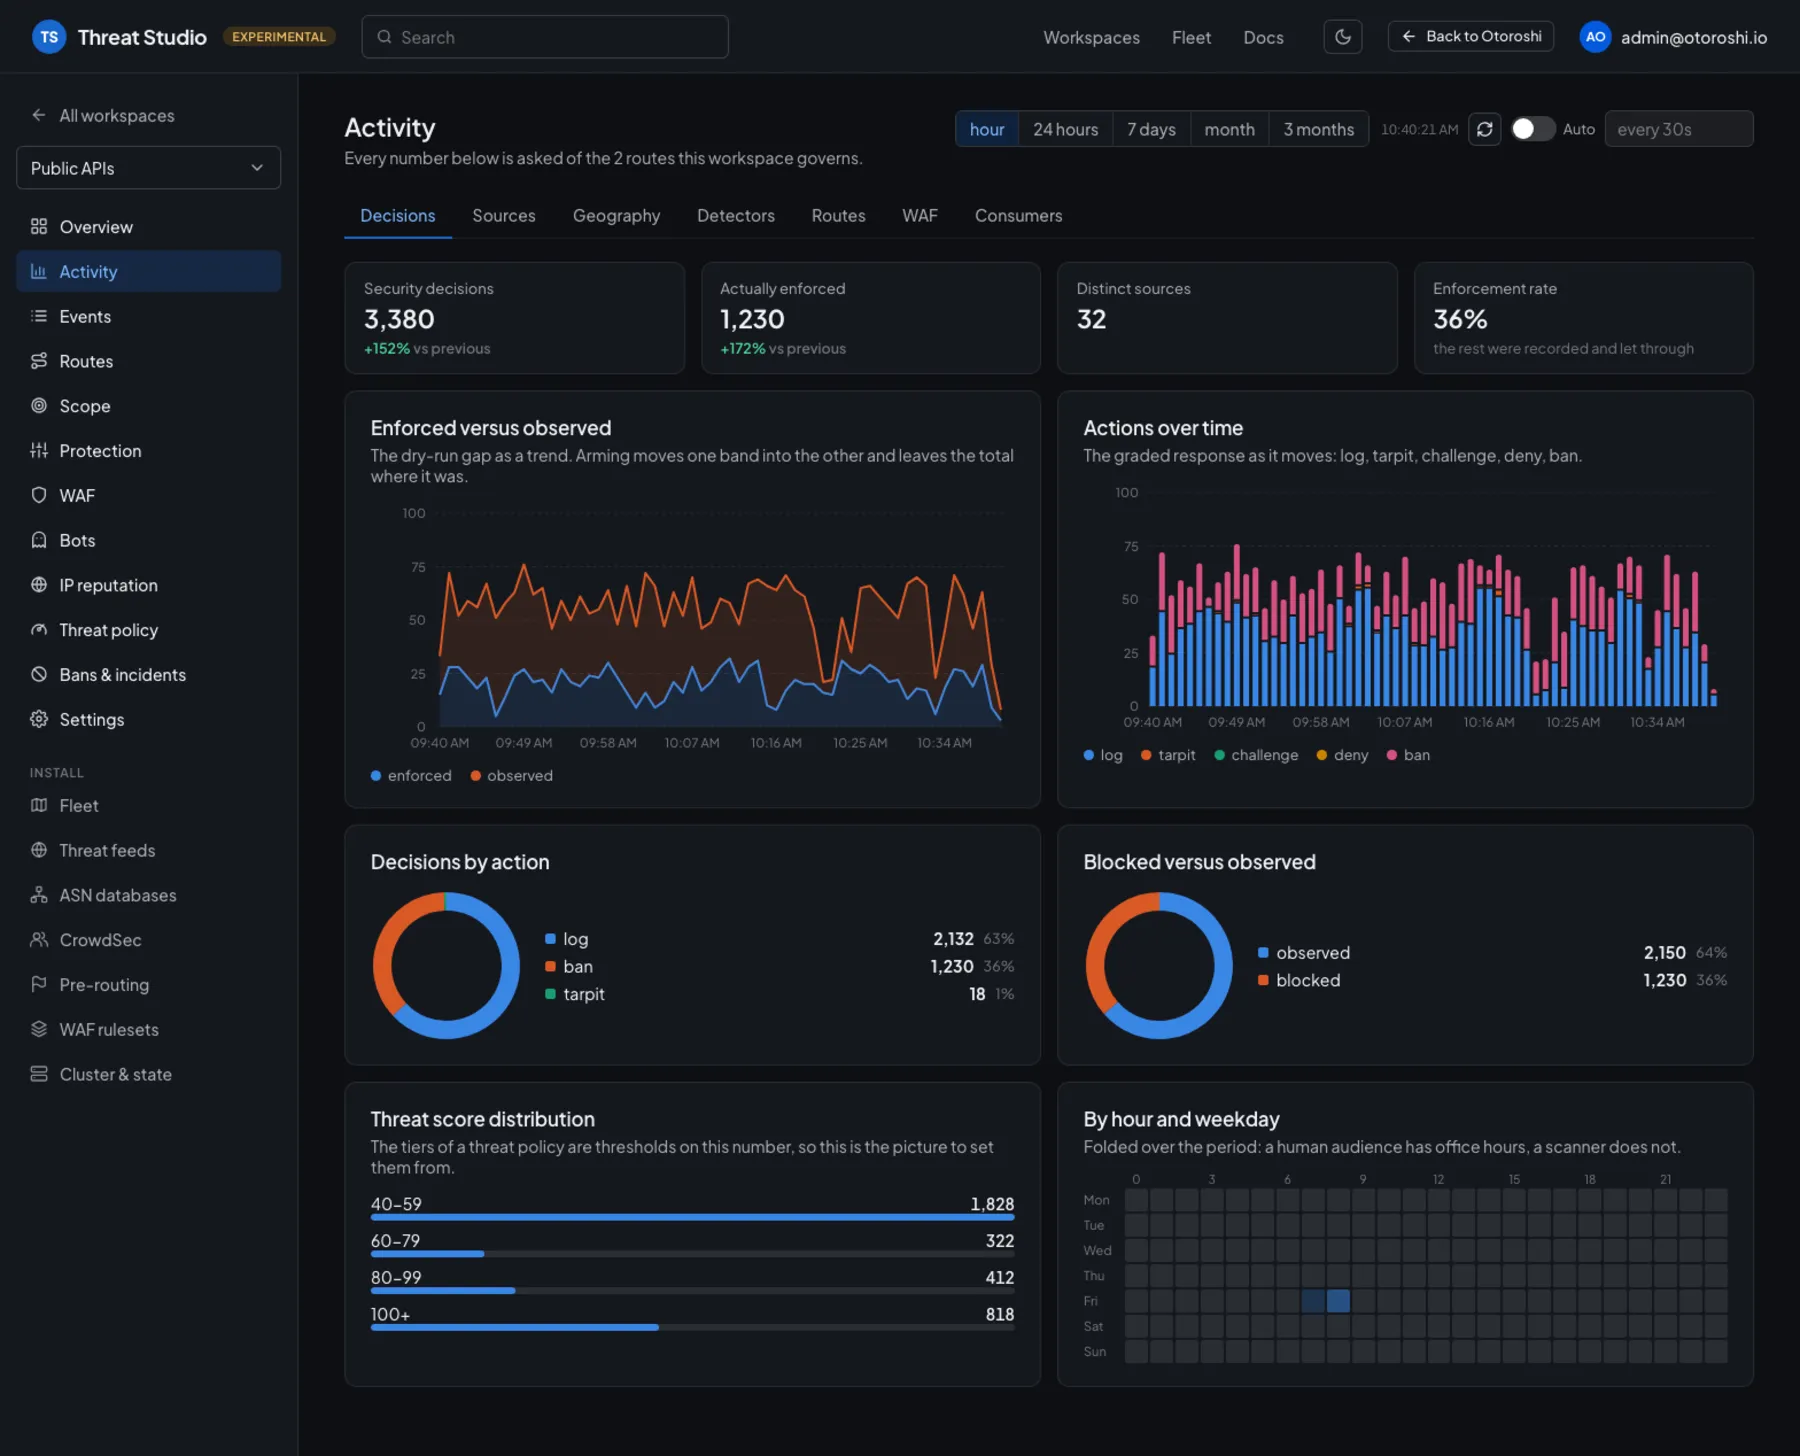
Observez ce qui a été bloqué, challengé ou simplement enregistré, et pourquoi. La posture des routes montre quelles routes sont protégées ; l’activité, les incidents et des dizaines de vues analytiques vous aident à ajuster vos politiques avant de les appliquer.
Incidents
Des signaux
aux incidents.
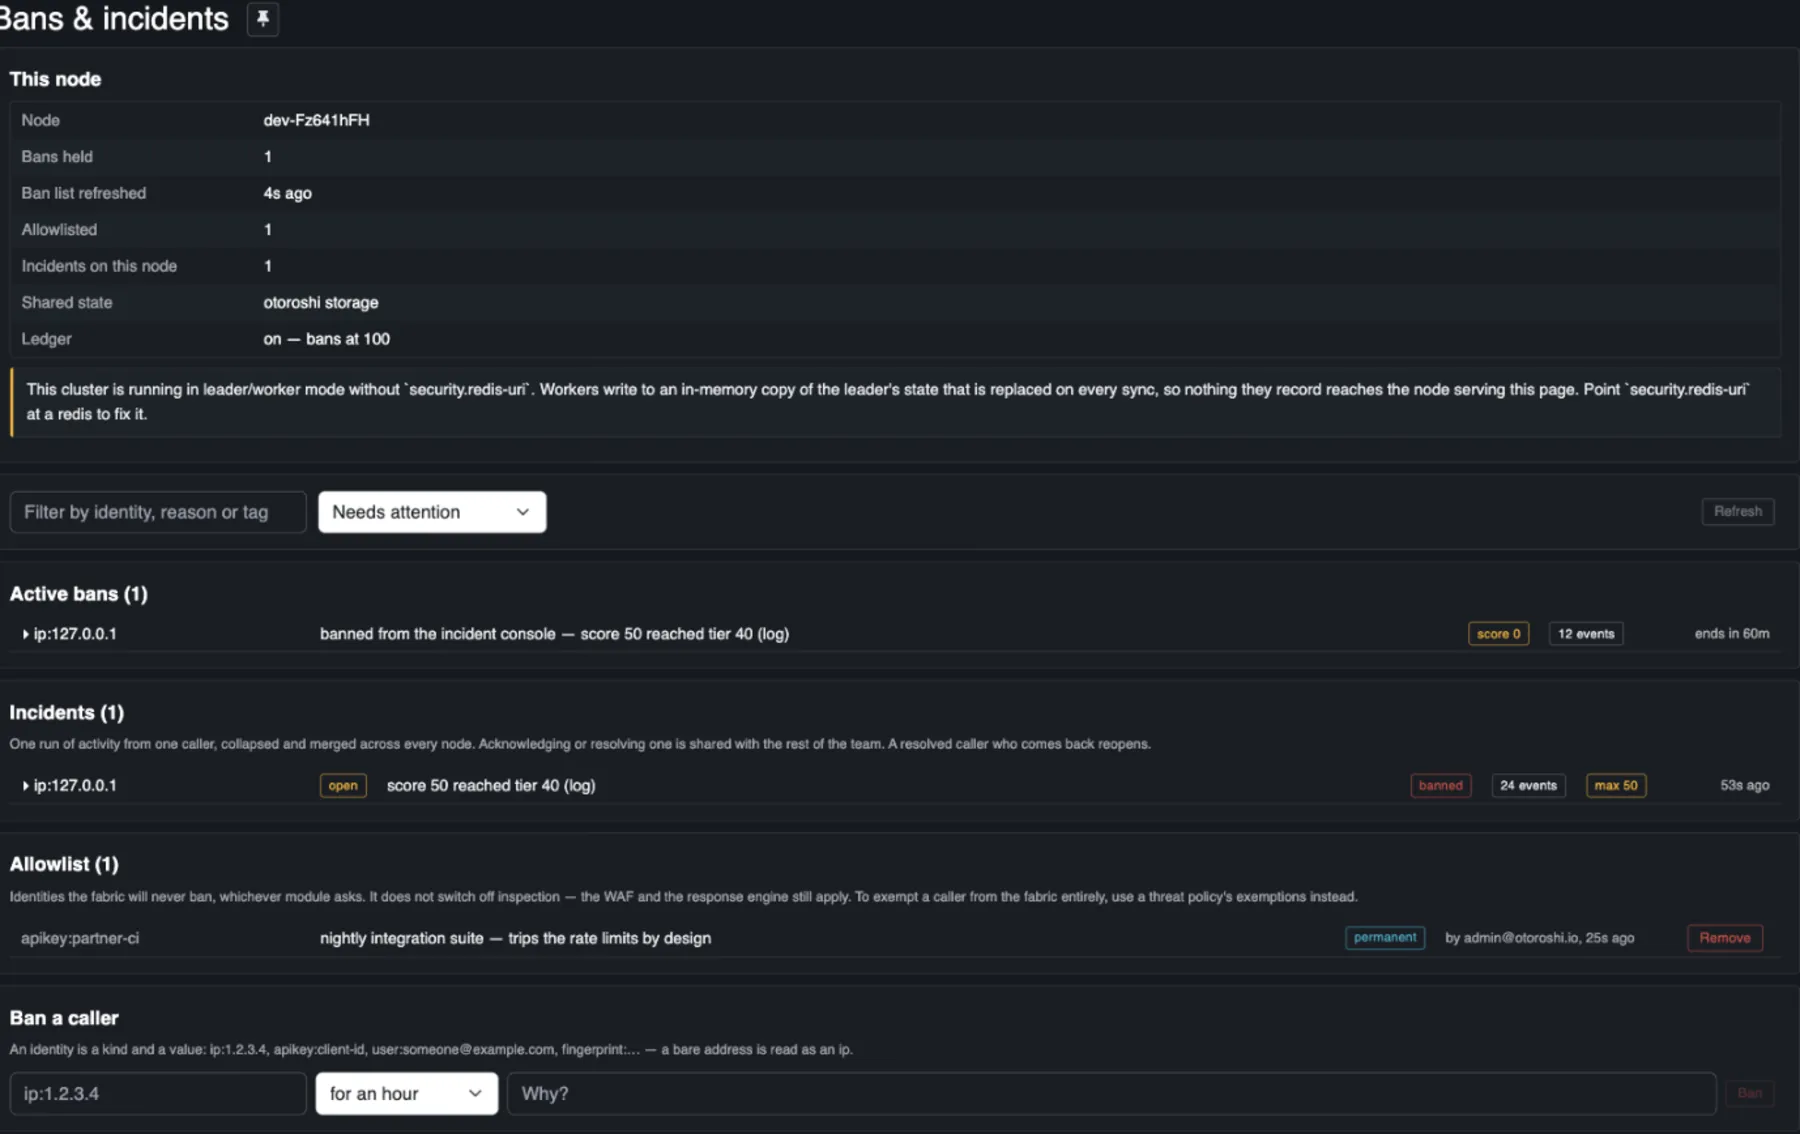
Les incidents corrélés regroupent les décisions liées à travers tout le cluster, avec les preuves derrière chaque ban, et des alertes vers les outils que votre équipe utilise déjà.
Threat Studio Enterprise
Partagez Threat Studio avec chaque équipe
Équipes propriétaires des routes, astreintes et auditeurs, chacun avec un rôle sur ses propres routes, connectés avec votre login d’entreprise, avec des secrets gardés côté serveur et un journal d’audit.
Autres projets open source
En production,sans opérer Otoroshi.
Nos extensions sont disponibles sur Otoroshi Managed, entièrement opéré par ceux qui les ont écrites. Ou bénéficiez d’un support professionnel pour vos propres clusters.